
统信服务器安全加固工具使用手册
1 安全加固
①检查系统是否安装安全加固工具:
rpm -qa|grep uharden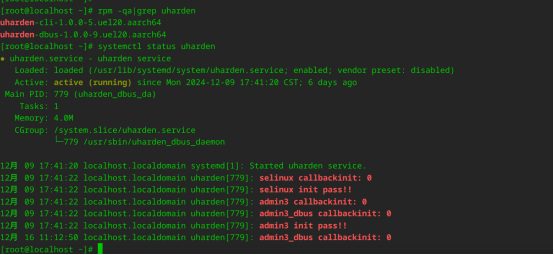
1050e不自带,需要连接仓库安装:
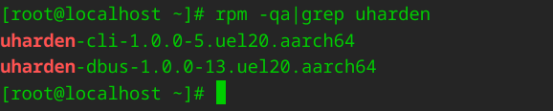
yum install uharden-cli uharden-dbus security-tool -y②工具已存在或者安装完成后,进行更新uharden-dbus包
rpm -Uvh uharden-dbus-1.0.0-13.uel20.aarch64.rpm

启动uharden工具,来于做安全加固操作。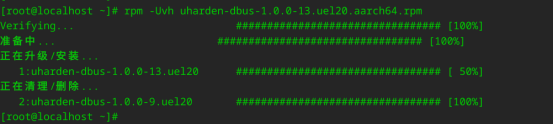
systemctl restart uharden.service

systemctl enable uharden.service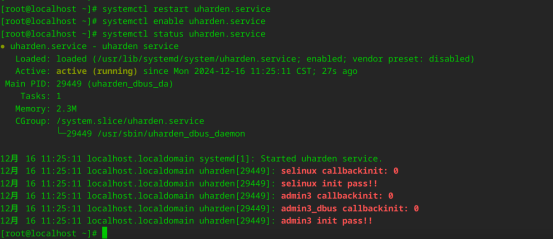
③启动安全加固模式enhance
查看当前模式:uharden mode show
base:基础模式;
enhance:安全加固模式;
safetyredline:华为安全红线模式
切换为enhance安全加固模式:uharden sem set enhance
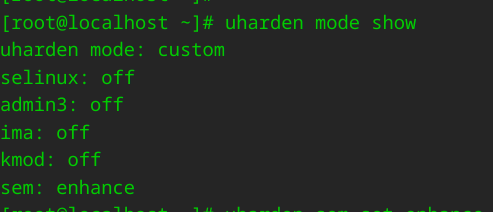
至此,系统安全加固模式已开启。可以前往“4.1Enhance安全基线检查”进行检查,或者等研发提供检查脚本。
2 三权模式
①三权模式查看状态:uharden selinux admins status
三权模式开启:uharden selinux admins on
off 关闭三权用户权限设置
on 开启三权用户权限设置
status 查询三权用户权限状态
开启后,提示要服务器操作系统重启生效,重启等待启动即可。
②重启后无法ssh和root登录,界面登录代替的有:
系统管理员:sysadm Sys132$^%
安全管理员:secadm Sec132$^%
审计管理员:audadm Aud132$^%
3 注意事项
由于必须以root用户运行加固服务,这就使得加固服务会以root权限加载自定义规则,并规定了自定义规则的规范性。如果在规则中定义某个字符出错,会导致加固失败,重则导致机器故障,请谨慎添加自定义规则进行加固。
4 加固项说明
①UOS-Server支持base和enhance两种安全模式
②base-对应日常使用场景,满足等保二级加固需求
③enhance对应较严格使用场景,配合开启三权模式,满足大部分等保三级加固需求
4.1 Enhance安全基线检查
加固规则 | 加固详情 | 类型 | 行业分类 | 场景 | |
102@m@/etc/ssh/sshd_config@SyslogFacility @AUTH | 记录关于安全和权限相关事件的消息 | 系统配置 | 通用 | 用于记录与身份验证、授权和访问控制相关的信息,将这些事件记录到AUTH设备 | |
102@m@/etc/ssh/sshd_config@LogLevel @VERBOSE | 配置SSH守护进程记录更详细的日志信息 | 系统配置 | 通用 | 用于记录与身份验证、授权和访问控制相关的详细日志信息 | |
103@m@/etc/ssh/sshd_config@X11Forwarding @no | 禁用客户端通过远程的方式拉起dde | 访问控制 | 通用 | 不需要远程拉起dde的环境 | |
105@m@/etc/ssh/sshd_config@RSAAuthentication @yes | 允许用户使用其RSA密钥对进行SSH登录,而不必输入密码 | 访问控制 | 通用 | SSH登录时使用RSA密钥进行验证 | |
105@m@/etc/ssh/sshd_config@IgnoreRhosts @yes | 服务器忽略用户主目录下的.rhosts文件(身份验证机制),不会使用这些文件中的信息来验证用户的身份 | 访问控制 | 通用 | 禁止'.rhosts',防止未经授权的客户端访问远程服务器 | |
105@m@/etc/ssh/sshd_config@RhostsRSAAuthentication @no | 配置SSH守护进程以不允许使用RSA rhosts身份进行身份验证 | 访问控制 | 通用 | 禁止'.rhosts',防止未经授权的客户端访问远程服务器 | |
106@m@/etc/ssh/sshd_config@HostbasedAuthentication @no | 配置SSH守护进程以不允许使用基于主机的身份进行身份验证 | 访问控制 | 通用 | 禁止基于主机的身份验证,提高安全性 | |
108@m@/etc/ssh/sshd_config@PermitEmptyPasswords @no | 不允许使用空密码进行SSH登录 | 访问控制 | 通用 | 禁止使用空密码进行SSH登录 | |
109@m@/etc/ssh/sshd_config@PermitUserEnvironment @no | 不允许用户向SSH守护进程提供环境选项 | 访问控制 | 通用 | 禁止用户在ssh会话中使用自定义的环境变量 | |
111@m@/etc/ssh/sshd_config@ClientAliveCountMax @0 | 服务端不限制客户端在保持活动的时间间隔内允许的客户端连接无响应的最大次数 | 访问控制 | 通用 | 不限制ssh客户端连接连接服务器无响应的最大次数 | |
113@m@/etc/ssh/sshd_config@MACs @hmac-sha2-512,hmac-sha2-512-etm@@openssh.com,hmac-sha2-256,hmac-sha2-256-etm@@openssh.com | 配置SSH连接使用的消息认证码(MAC)算法,包括SHA-512和SHA-256系列算法,用于验证数据的完整性 | 访问控制 | 通用 | 配置SSH连接使用使用高强度的MAC算法,包括SHA-512和SHA-256系列算法,确保数据在传输过程中未被篡改,用于验证数据的完整性 | |
115@m@/etc/ssh/sshd_config@UsePAM @yes | 使用系统上配置的PAM身份验证模块验证用户的登陆 | 访问控制 | 通用 | ssh连接中添加PAM的支持 | |
116@m@/etc/ssh/sshd_config@AllowTcpForwarding @no | 禁用TCP转发 | 访问控制 | 通用 | 禁止用户在安全通道上通过SSH连接传输数据 | |
117@m@/etc/ssh/sshd_config@Subsystem sftp @/usr/libexec/openssh/sftp-server -l INFO -f AUTH | 为OpenSSH服务器配置SFTP子系统的可执行文件路径和日志记录级别以及输出位置,使得服务器能够处理SFTP的连接请求,并将相关的日志记录在系统日志文件中 | 访问控制 | 通用 | 启用SFTP服务,并指定了SFTP服务器的可执行文件路径,以及SFTP服务器的日志级别和日志文件 | |
118@m@/etc/ssh/sshd_config@AllowAgentForwarding @no | 不使用ssh-agent的转发功能 | 访问控制 | 通用 | 不允许通过ssh客户端代理进行代理转发 | |
119@m@/etc/ssh/sshd_config@GatewayPorts @no | 仅允许本地连接,禁止远程端口转发绑定到非loopback地址 | 访问控制 | 通用 | SSH远程端口转发将绑定到本地主机,而不会绑定到所有可用的网络接口 | |
120@m@/etc/ssh/sshd_config@PermitTunnel @no | 不允许任何隧道连接 | 访问控制 | 通用 | 禁止用户使用SSH隧道在本地和远程环境中建立通信通道 | |
121@m@/etc/ssh/sshd_config@KexAlgorithms@ curve25519-sha256,curve25519-sha256@@libssh.org,diffie-hellman-group-exchange-sha256 | 设置算法确保双方之间进行的通信是安全的,并且第三方无法轻易地截取或篡改通信内容 | 访问控制 | 通用 | 允许使用KexAlgorithms中的curve25519-sha256、curve25519-sha256算法进行ssh连接,其他算法拒绝 | |
130@systemctl@sshd.service@restart | 重启sshd服务 | 系统配置 | 通用 | 加载并使sshd相关配置生效 | |
206@rm -f @/etc/motd | 强制删除/etc/motd文件或目录,并创建仅root用户访问的/etc/motd空文件 | 系统配置 | 通用 | 对/etc/motd系统提示信息文件设置所属组和所属用户为root,访问权限为644,并设置ssh登录成功时的提示信息 | |
206@touch @/etc/motd | 系统配置 | 通用 | |||
206@chown root:root @/etc/motd | 系统配置 | 通用 | |||
206@chmod 644 @/etc/motd | /etc/motd文件设置644权限 | 系统配置 | 通用 | ||
206@m@/etc/motd@Welcome to UnionTech OS Server 20\\n | /etc/motd写入“Welcome to UOS Server 20\\n” | 系统配置 | 通用 | ||
206@sed -i 1d @/etc/motd | 删除/etc/motd文件的第一行 | 系统配置 | 通用 | 删除/etc/motd文件的第一行内容 | |
206@chown root:root @/etc/issue | /etc/issue和/etc/issue.net设置所有组和拥有者为root,并赋予644权限 | 系统配置 | 通用 | /etc/issue和/etc/issue.net设置所有组和拥有者为root,并赋予644权限 | |
206@chmod 644 @/etc/issue | 系统配置 | 通用 | |||
206@chown root:root @/etc/issue.net | 系统配置 | 通用 | |||
206@chmod 644 @/etc/issue.net | 系统配置 | 通用 | |||
208@chown root:root @/etc/crontab | 将定时任务的文件设置所有组和拥有者为root,并去掉文件所有者所在组和所有其他用户的读、写、执行的权限 | 访问控制 | 通用 | 将定时任务的文件设置所有组和拥有者为root,并去掉文件所有者所在组和所有其他用户的读、写、执行的权限 | |
208@chmod og-rwx @/etc/crontab | 访问控制 | 通用 | |||
209@chown root:root @/etc/cron.d | 访问控制 | 通用 | |||
209@chmod og-rwx @/etc/cron.d | 访问控制 | 通用 | |||
210@chown root:root @/etc/cron.hourly | 访问控制 | 通用 | |||
210@chmod og-rwx @/etc/cron.hourly | 访问控制 | 通用 | |||
211@chown root:root @/etc/cron.daily | 访问控制 | 通用 | |||
211@chmod og-rwx @/etc/cron.daily | 访问控制 | 通用 | |||
212@chown root:root @/etc/cron.weekly | 访问控制 | 通用 | |||
212@chmod og-rwx @/etc/cron.weekly | 访问控制 | 通用 | |||
213@chown root:root @/etc/cron.monthly | 访问控制 | 通用 | |||
213@chmod og-rwx @/etc/cron.monthly | 访问控制 | 通用 | |||
214@allow@at@at | 检测存在at包时,删除/etc/at.deny,创建/etc/at.allow,将创建文件的所有者和所属的组都设置为root,文件组用户和其他用户去掉rwx权限(仅root可读写) | 访问控制 | 通用 | 仅root用户能对“at”工具进行配置和相关命令的执行 | |
215@allow@cronie@cron | 检测存在cron包时,删除/etc/cron.deny,创建/etc/cron.allow,将创建文件的所有者和所属的组都设置为root,文件组用户和其他用户去掉rwx权限(仅root可读写) | 访问控制 | 通用 | 仅root用户能对cron、crontab定时工具进行配置和相关命令的执行 | |
216@touch @/etc/sysconfig/init | 创建/etc/sysconfig/init文件 | 系统配置 | 通用 | 创建/etc/sysconfig/init文件,用于配置系统初始化过程中的一些参数和环境变量 | |
217@m@/etc/sysconfig/init@PROMPT=@no | 关闭交互式引导 | 系统配置 | 通用 | 系统初始化阶段,脚本或程序在执行期间不要生成任何与用户交互的提示 | |
301@m@/etc/sysctl.conf@net.ipv4.ip_forward=@0 | 禁用系统的IP转发功能 | 系统配置 | 通用 | 禁用系统的IP转发功能 | |
302@m@/etc/sysctl.conf@net.ipv4.conf.all.send_redirects=@0 | 禁用发送ICMP重定向信息 | 系统配置 | 通用 | 禁用发送ICMP重定向信息(所有网络接口) | |
302@m@/etc/sysctl.conf@net.ipv4.conf.default.send_redirects=@0 | 系统配置 | 通用 | 禁用发送ICMP重定向信息(系统上新增的网络接口) | ||
303@m@/etc/sysctl.conf@net.ipv4.conf.all.accept_source_route=@0 | 阻止无源路由的包 | 系统配置 | 通用 | 禁用Linux系统接受来源路由的IP数据包 | |
303@m@/etc/sysctl.conf@net.ipv4.conf.default.accept_source_route=@0 | 系统配置 | 通用 | 禁用默认情况下IPV4的应用于系统上的所有网络接口的来源路由 | ||
304@m@/etc/sysctl.conf@net.ipv4.conf.all.accept_redirects=@0 | 拒绝所有ICMP重定向 | 系统配置 | 通用 | 禁用接收IPV4的ICMP重定向信息(所有网络接口) | |
304@m@/etc/sysctl.conf@net.ipv4.conf.default.accept_redirects=@0 | 系统配置 | 通用 | 禁用接收IPV4的ICMP重定向信息(系统上新增的网络接口) | ||
305@m@/etc/sysctl.conf@net.ipv4.conf.all.secure_redirects=@0 | 拒绝来自被列入网关的服务器的重定向 | 系统配置 | 通用 | 禁用IPV4的ICMP安全重定向(所有网络接口) | |
305@m@/etc/sysctl.conf@net.ipv4.conf.default.secure_redirects=@0 | 系统配置 | 通用 | 禁用IPV4的ICMP安全重定向(系统上新增的网络接口) | ||
306@m@/etc/sysctl.conf@net.ipv4.icmp_echo_ignore_broadcasts=@1 | 开启ICMP广播忽略,拒绝接受广播风暴或者smurf攻击attacks | 系统配置 | 通用 | 拒绝接受IPV4的广播风暴或者smurf攻击attacks | |
307@m@/etc/sysctl.conf@net.ipv4.icmp_ignore_bogus_error_responses=@1 | 针对广播祯发送无效的回应,每个都产生警告并在内核产生日志 | 系统配置 | 通用 | 忽略系统虚假IPV4的ICMP错误响应 | |
308@m@/etc/sysctl.conf@net.ipv4.conf.all.rp_filter=@1 | 启用所有网络接口的反向路径过滤功能 | 系统配置 | 通用 | 启用IPV4的反向路由过滤,防止源IP地址伪造攻击(所有网络接口) | |
308@m@/etc/sysctl.conf@net.ipv4.conf.default.rp_filter=@1 | 开启反向路径过滤功能 | 系统配置 | 通用 | 启用IPV4的反向路由过滤,防止源IP地址伪造攻击(系统上新增的网络接口) | |
309@m@/etc/sysctl.conf@net.ipv4.tcp_syncookies=@1 | 启用TCP SYN cookies 机制,这将提高服务器在面对 SYN 攻击时的抵御能力 | 系统配置 | 通用 | 防止SYN 攻击(SYN Flood)类型的网络攻击 | |
310@m@/etc/sysctl.conf@kernel.dmesg_restrict=@1 | 开启仅root权限访问内核日志的权限,非root用户不可访问 | 系统配置 | 通用 | 限制非特权用户对系统日志的访问权限 | |
401@m@/usr/lib/systemd/system/UnionTech-security.service@Wants=@NetworkManager.service | 设置UnionTech-security 服务依赖于 NetworkManager 服务的启动 | 系统配置 | 通用 | 确保网络管理服务在安全服务启动时同时启动 | |
402@rm -f @/etc/pki/ca-trust/extracted/pem/email-ca-bundle.pem | 删除存储与电子邮件相关的证书文件 | 系统配置 | 通用 | 删除存储与电子邮件相关的证书文件,防止邮件相关信息的泄露 | |
403@m@/etc/login.defs@ALWAYS_SET_PATH=@yes | Bash将忽略用户的自定义PATH设置,并使用系统设置的默认PATH | 访问控制 | 通用 | Bash将忽略用户的自定义PATH设置,并使用系统设置的默认PATH | |
404@m@/etc/csh.login@umask@ 077 | 新创建文件默认去掉077权限 | 访问控制 | 通用 | 新创建文件默认去掉077权限 | |
407@m@/etc/sysctl.conf@net.ipv6.conf.all.accept_redirects=@0 | 禁用接收来自所有网络接口的IPV6重定向数据包 | 系统配置 | 通用 | 禁止接受IPv6 重定向消息(针对所有网络接口) | |
407@m@/etc/sysctl.conf@net.ipv6.conf.default.accept_redirects=@0 | 禁用接收默认网络接口的IPV6重定向数据包 | 系统配置 | 通用 | 禁止接受IPv6 重定向消息(针对新创建的网络接口) | |
622@m@/etc/login.defs@LOG_UNKFAIL_ENAB @no | 禁用未知用户的登录失败日志记录 | 系统配置 | 通用 | 禁用未知用户的登录失败日志记录 | |
700@chown root:dbus @/usr/libexec/dbus-1/dbus-daemon-launch-helper | /usr/libexec/dbus-1/dbus-daemon-launch-helper文件设置所属组为root,所有者为dbus | 系统配置 | 通用 | 文件设置所属组为root,所有者为dbus | |
700@chmod 4750 @/usr/libexec/dbus-1/dbus-daemon-launch-helper | /usr/libexec/dbus-1/dbus-daemon-launch-helper设置4750权限 | 系统配置 | 通用 | 文件设置4750权限 | |
801@m@/etc/sysctl.conf@net.core.busy_read=@100 | 设置默认读取在设备帧队列上数据帧的超时时间为100us | 系统配置 | 通用 | 设置默认读取在设备帧队列上数据帧的超时时间为100us | |
801@m@/etc/sysctl.conf@vm.dirty_background_ratio=@30 | 设置内存可以填充的脏数据不得超过30% | 系统配置 | 通用 | 系统将尝试保持页面缓冲区中脏数据的比例在不超过30%的水平 | |
801@m@/etc/sysctl.conf@vm.dirty_ratio=@50 | 系统缓存脏数据填充的最大系统内存量为50% | 系统配置 | 通用 | 系统允许脏数据占用页面缓冲区的最多50% | |
|
|
|
|
| |
100@echo@[org/gnome/settings-daemon/plugins/media-keys]@/etc/dconf/db/local.d/00-disable-CAD | 禁用通过Ctrl+Alt+Del快捷键调用的任务管理器或其他系统功能 | 系统配置 | 通用 | 系统禁用Ctrl+Alt+Del快捷键 | |
101@echo@logout=''@/etc/dconf/db/local.d/00-disable-CAD | Ctrl+Alt+Del快捷键绑定的注销命令设置为空,禁用该快捷键的注销功能 | 系统配置 | 通用 | 系统禁用Ctrl+Alt+Del快捷键执行注销命令,提高系统安全性,防止恶意用户通过快捷键注销会话 | |
102@echo@kernel.sysrq=0@/etc/sysctl.conf | 禁用SysRq相关的组合键对系统执行强制操作 | 系统配置 | 通用 | 禁用SysRq相关的组合键对系统执行强制操作 | |
103@echo@/sbin/sysctl -p /etc/sysctl.conf@/etc/rc.local | 设置开机加载/etc/sysctl.conf配置 | 系统配置 | 通用 | 设置开机直接加载/etc/sysctl.conf文件中的配置,使其生效 | |
104@echo@export HISTSIZE=100@/etc/profile | 设置保存100条历史输入命令 | 系统配置 | 通用 | 环境中仅保存100条历史执行命令 | |
107@echo@* hard rss 100000@/etc/security/limits.conf | 设置常驻内存大小的最大限制为100000页 | 系统配置 | 通用 | 常驻内存大小不得超过100000页,如果超过则会导致进程失败或报告错误 | |
108@echo@* hard nproc 4000@/etc/security/limits.conf | 设置每个用户的最大进程数为4000 | 系统配置 | 通用 | 设置每个用户的最大进程数为4000,以防止单个用户消耗过多的系统资源 | |
109@echo@* hard maxlogins 3@/etc/security/limits.conf | 所有用户一次只能开3个并发登录会话 | 系统配置 | 通用 | 所有用户一次只能开3个并发登录会话 | |
110@echo@session required /lib64/security/pam_limits.so@/etc/pam.d/login | 配置PAM模块,强制执行 /etc/security/limits.conf 中的资源限制设置 | 系统配置 | 通用 | 配置PAM模块,强制执行 /etc/security/limits.conf 中的资源限制设置 | |
111@echo@export TMOUT=300@/etc/profile | 设置系统空闲等待时间,300秒不操作自动退出登陆 | 访问控制 | 通用 | 设置系统空闲等待时间,300秒不操作自动退出登陆 | |
200@us@LogLevel@LogLevel VERBOSE@/etc/ssh/sshd_config | 日志级别调整为VERBOSE(不过滤输出所有调试信息) | 访问控制 | 通用 | 日志级别调整为VERBOSE(不过滤输出所有调试信息) | |
202@us@Banner@Banner /etc/issue.net@/etc/ssh/sshd_config | 设置SSH服务器的欢迎横幅(内容为/etc/issue.net中的内容),登录到该服务器时会显示 | 访问控制 | 通用 | 设置SSH服务器的欢迎横幅(内容为/etc/issue.net中的内容),登录到该服务器时会显示 | |
203@us@StrictModes@StrictModes yes@/etc/ssh/sshd_config | 确保用户的家目录和.ssh 目录不容易受到未经授权的访问 | 访问控制 | 通用 | 防止潜在的安全漏洞和未经授权的密钥使用 | |
204@us@PasswordAuthentication@PasswordAuthentication yes@/etc/ssh/sshd_config | 用户将被允许使用用户名和密码的组合来登录SSH服务器 | 访问控制 | 通用 | 用户将被允许使用用户名和密码的组合来登录SSH服务器 | |
208@us@PubkeyAuthentication@PubkeyAuthentication yes@/etc/ssh/sshd_config | 用户将被允许使用SSH密钥对(公钥和私钥)进行身份验证来登录SSH服务器 | 访问控制 | 通用 | 用户将被允许使用SSH密钥对(公钥和私钥)进行身份验证来登录SSH服务器 | |
209@us@Ciphers@Ciphers aes128-ctr,aes256-ctr@/etc/ssh/sshd_config | 配置SSH使用aes128-ctr和aes256-ctr作为加密算法 | 访问控制 | 通用 | 强制使用强加密算法(如aes128-ctr和aes256-ctr)来保护SSH连接的机密性 | |
210@us@Protocol@Protocol 2@/etc/ssh/sshd_config | 设置SSH2协议版本 | 访问控制 | 通用 |
| |
211@us@password.*pam_unix.so.*sha@password sufficient pam_unix.so sha256 shadow nullok try_first_pass use_authtok@/etc/pam.d/system-auth | 系统认证过程中,如果密码验证成功,系统将不再进行其他认证步骤。使用SHA-256加密算法来处理密码,密码数据从 /etc/shadow 文件中读取,nullok 允许空密码,try_first_pass 表示优先使用已输入的密码进行验证,use_authtok 指示使用已经获得的认证令牌。 | 访问控制 | 通用 | 系统认证过程中,如果密码验证成功,系统将不再进行其他认证步骤。使用SHA-256加密算法来处理密码,密码数据从 /etc/shadow 文件中读取,nullok 允许空密码,try_first_pass 表示优先使用已输入的密码进行验证,use_authtok 指示使用已经获得的认证令牌。 | |
212@us@password.*pam_unix.so.*sha@password sufficient pam_unix.so sha256 shadow nullok try_first_pass use_authtok@/etc/pam.d/password-auth | 控制和管理用户密码认证的行为,在通过密码修改过程时。通过sufficient 关键字,表示密码验证一旦成功就会立即通过认证,不再进一步检查其他模块。 | 访问控制 | 通用 | 控制和管理用户密码认证的行为,在通过密码修改过程时。通过sufficient 关键字,表示密码验证一旦成功就会立即通过认证,不再进一步检查其他模块。 | |
213@us@password.*pam_unix.so.*sha@password sufficient pam_unix.so sha256 shadow nullok try_first_pass use_authtok@/etc/pam.d/password-auth-crond | 控制和管理用户密码认证的行为,确保密码验证一旦成功就会立即通过认证,不再进一步检查其他模块 | 访问控制 | 通用 | 控制和管理用户密码认证的行为,确保密码验证一旦成功就会立即通过认证,不再进一步检查其他模块。 | |
214@us@PermitRootLogin@PermitRootLogin yes@/etc/ssh/sshd_config | 允许root用户通过ssh的方式登陆 | 访问控制 | 通用 | 允许root用户通过ssh的方式登陆 | |
215@us@soft core@* soft core 0@/etc/security/limits.conf | 不允许生成核心转储文件(软限制) | 系统配置 | 通用 | 不允许生成核心转储文件(软限制) | |
216@us@hard core@* hard core 0@/etc/security/limits.conf | 不允许生成核心转储文件(硬限制) | 系统配置 | 通用 | 不允许生成核心转储文件(硬限制) | |
217@us@kern.*@kern.* /dev/console@/etc/rsyslog.conf | 将系统内核日志重定向到控制台(/dev/console) | 系统配置 | 通用 | 将系统内核日志重定向到控制台(/dev/console) | |
218@us@*.info;mail.none;authpriv.none;cron.none@*.info;mail.none;authpriv.none;cron.none /var/log/messages@/etc/rsyslog.conf | *.info;mail.none;authpriv.none;cron.none相关的日志全部记录到/var/log/messages文件 | 系统配置 | 通用 | *.info;mail.none;authpriv.none;cron.none相关的日志全部记录到/var/log/messages文件 | |
219@us@local7.*@local7.* /var/log/boot.log@/etc/rsyslog.conf | local7.*相关文件输出的日志全部记录到/var/log/boot.log文件 | 系统配置 | 通用 | local7.*相关文件输出的日志全部记录到/var/log/boot.log文件 | |
223@us@account.*required.*pam_unix.so.*@account required pam_unix.so@/etc/pam.d/system-auth | 系统使用pam_unix.so 模块来执行账户管理相关的操作,并且如果模块执行失败,那么用户将无法登录(设置默认的全局身份验证策略) | 系统配置 | 通用 | 系统使用pam_unix.so 模块来执行账户管理相关的操作,并且如果模块执行失败,那么用户将无法登录(设置默认的全局身份验证策略) | |
224@us@account.*required.*pam_unix.so.*@account required pam_unix.so@/etc/pam.d/password-auth | 系统使用pam_unix.so 模块来执行账户管理相关的操作,并且如果模块执行失败,那么用户将无法登录(处理与密码管理相关的特定任务) | 系统配置 | 通用 | 系统使用pam_unix.so 模块来执行账户管理相关的操作,并且如果模块执行失败,那么用户将无法登录(处理与密码管理相关的特定任务) | |
226@us@kernel.panic@kernel.panic=3@/etc/sysctl.conf | 配置系统在内核崩溃或严重错误发生时,内核将等待3 秒后自动重启 | 系统配置 | 通用 | 配置系统在内核崩溃或严重错误发生时,内核将等待3 秒后自动重启 | |
228@us@minlen@minlen=8@/etc/security/pwquality.conf | 设置密码最小长度为8 | 访问控制 | 通用 | 设置密码最小长度为8 | |
229@us@minclass@minclass=3@/etc/security/pwquality.conf | 密码至少包含3种不同字符类数 | 访问控制 | 通用 | 密码至少包含3种不同字符类数 | |
230@us@maxsequence@maxsequence=3@/etc/security/pwquality.conf | 设置单调字符序列的最大长度为3 | 访问控制 | 通用 | 设置单调字符序列的最大长度为3 | |
231@us@maxrepeat@maxrepeat=3@/etc/security/pwquality.conf | 设置允许的连续相同字符的最大数量为3 | 访问控制 | 通用 | 设置允许的连续相同字符的最大数量为3 | |
232@us@PASS_MAX_DAYS@PASS_MAX_DAYS 90@/etc/login.defs | 密码最大的期限为90天 | 访问控制 | 通用 | 用户密码的最大有效期为90天 | |
233@us@PASS_MIN_DAYS@PASS_MIN_DAYS 0@/etc/login.defs | 设置修改密码的最小等待天数为0天 | 访问控制 | 通用 | 设置修改密码的最小等待天数为0天 | |
234@us@PASS_MIN_LEN@PASS_MIN_LEN 5@/etc/login.defs | 密码最小的长度为5 | 访问控制 | 通用 | 用户密码的最小的长度为5 | |
235@us@PASS_WARN_AGE@PASS_WARN_AGE 7@/etc/login.defs | 密码失效前7天通知用户修改密码 | 访问控制 | 通用 | 密码失效前7天通知用户修改密码 | |
236@us@PermitEmptyPasswords@PermitEmptyPasswords no@/etc/ssh/sshd_config | 不允许空密码登陆 | 访问控制 | 通用 | 不允许ssh使用空密码登陆服务端 | |
237@us@PASSWORD_MIN_LENGTH@PASSWORD_MIN_LENGTH = 8@/etc/deepin/dde.conf | 账户密码的最小长度为8 | 访问控制 | 通用 | 账户密码的最小长度为8 | |
238@us@VALIDATE_REQUIRED@VALIDATE_REQUIRED = 3@/etc/deepin/dde.conf | Deepin 桌面环境的密码策略,使得在设置新密码时必须包含至少3种不同类型的字符 | 访问控制 | 通用 | dde环境:密码强度需要支持的最小密码组数 | |
239@us@MONOTONE_CHARACTER_NUM@MONOTONE_CHARACTER_NUM = 3@/etc/deepin/dde.conf | Deepin 桌面环境的密码策略,使得在设置新密码时单调字符不能超过3个 | 访问控制 | 通用 | dde环境:需要包含3种不同类型的字符 | |
240@us@CONSECUTIVE_SAME_CHARACTER_NUM@CONSECUTIVE_SAME_CHARACTER_NUM = 3@/etc/deepin/dde.conf | Deepin 桌面环境的密码策略,使得在设置新密码时连续字符不能超过3个 | 访问控制 | 通用 | dde环境:密码时连续字符不能超过3个 | |
300@uc@chmod@o-wx@/var/log/* | 去掉其他用户/var/log/目录下的所有文件的读和执行权限 | 日志审计 | 通用 | 去掉其他用户/var/log/目录下的所有文件的读和执行权限 | |
301@uc@chmod@600@/var/log/messages | /var/log/messages文件设置600权限 | 日志审计 | 通用 | /var/log/messages文件设置600权限 | |
302@uc@chmod@664@/var/run/utmp | /var/run/utmp设置644权限 | 日志审计 | 通用 | /var/run/utmp设置644权限 | |
303@uc@chmod@660@/var/log/btmp | /var/log/btmp设置660权限 | 日志审计 | 通用 | /var/log/btmp设置660权限 | |
304@uc@chmod@664@/var/log/wtmp | /var/log/wtmp设置664权限 | 日志审计 | 通用 | /var/log/wtmp设置664权限 | |
305@uc@chmod@400@/etc/rsyslog.conf | /etc/rsyslog.conf设置400权限 | 系统配置 | 通用 | /etc/rsyslog.conf设置400权限 | |
306@uc@chmod@o+t@/tmp | 为/tmp目录加上sticky标志 | 系统配置 | 通用 | 为其他用户添加粘滞位,确保文件所有者才能删除或修改文件夹中的文件 | |
307@uc@chmod@755@/var/log | 将/var/log目录设置755权限 | 日志审计 | 通用 | 将/var/log目录设置755权限 | |
308@uc@chmod@755@/sbin | /sbin目录设置755权限 | 日志审计 | 通用 | /sbin目录设置755权限 | |
309@uc@chmod@755@/usr/sbin | /usr/sbin目录设置755权限 | 日志审计 | 通用 | /usr/sbin目录设置755权限 | |
310@uc@chown@root:root@/etc/inittab | 文件/etc/inittab 的所有者和所属组都将设置为 root | 访问控制 | 通用 | /etc/inittab文件仅root用户可访问 | |
311@uc@chmod@644@/etc/inittab | /etc/inittab设置644权限 | 访问控制 | 通用 | /etc/inittab设置644权限 | |
312@uc@chmod@700@/root | /root目录设置700权限 | 访问控制 | 通用 | /root目录设置700权限 | |
313@uc@chmod@400@/etc/ssh/*key | /etc/ssh/*key设置400权限 | 系统配置 | 通用 | /etc/ssh/目录中带有key字符串的所有文件设置400权限 | |
314@uc@chmod@640@/etc/ssh/*key.pub | /etc/ssh/*key.pub设置640权限 | 系统配置 | 通用 | /etc/ssh/目录中带有key.pub字符串的所有文件设置400权限 | |
315@uc@chmod@644@/etc/passwd | /etc/passwd设置644权限 | 系统配置 | 通用 | /etc/passwd设置644权限 | |
316@uc@chmod@644@/etc/group | /etc/group设置644权限 | 系统配置 | 通用 | /etc/group设置644权限 | |
317@uc@chmod@400@/etc/shadow | /etc/shadow设置400权限 | 系统配置 | 通用 | /etc/shadow设置400权限 | |
318@uc@chmod@744@/bin/mount | /bin/mount文件设置为744权限 | 系统配置 | 通用 | /bin/mount文件设置为744权限 | |
319@uc@chmod@744@/bin/umount | /bin/umount文件设置为744权限 | 系统配置 | 通用 | /bin/umount文件设置为744权限 | |
320@uc@chmod@744@/bin/login | /bin/login文件设置为744权限 | 系统配置 | 通用 | /bin/login文件设置为744权限 | |
321@uc@chmod@744@/usr/bin/chfn | /usr/bin/chfn文件设置为744权限 | 系统配置 | 通用 | /usr/bin/chfn文件设置为744权限 | |
322@uc@chmod@744@/usr/bin/chsh | /usr/bin/chsh文件设置为744权限 | 系统配置 | 通用 | /usr/bin/chsh文件设置为744权限 | |
323@uc@chmod@744@/usr/bin/newgrp | /usr/bin/newgrp文件设置为744权限 | 系统配置 | 通用 | /usr/bin/newgrp文件设置为744权限 | |
324@uc@chmod@744@/usr/bin/crontab | /usr/bin/crontab文件设置为744权限 | 系统配置 | 通用 | /usr/bin/crontab文件设置为744权限 | |
325@uc@chmod@744@/bin/ping | /bin/ping文件设置为744权限 | 系统配置 | 通用 | /bin/ping文件设置为744权限 | |
400@aef@pam_pwquality.so@enforce_for_root@/etc/pam.d/system-auth | root用户也同样需要遵循pam_pwquality.so定义的密码策略,如果没有pam_pwquality.so策略,就不遵循 | 访问控制 | 通用 | root用户也同样需要遵循pam_pwquality.so定义的密码策略,如果没有pam_pwquality.so策略,就不遵循 | |
501@uh@auth.*sufficient.*pam_faillock.so@auth sufficient pam_faillock.so authsucc audit deny=5 even_deny_root unlock_time=300@/etc/pam.d/password-auth | 使用pam_faillock.so 模块来进行身份验证,在登录失败5次后(即 deny=5),即使是 root 用户也将被拒绝,且登录失败后用户需要等待300秒(unlock_time=300)才能再次尝试登录 | 访问控制 | 通用 | 使用pam_faillock.so 模块来进行身份验证,在登录失败5次后(即 deny=5),即使是 root 用户也将被拒绝,且登录失败后用户需要等待300秒(unlock_time=300)才能再次尝试登录 | |
502@uh@auth.*default.*pam_faillock.so@auth [default=die] pam_faillock.so authfail audit deny=5 even_deny_root unlock_time=300@/etc/pam.d/password-auth | 使用pam_faillock.so 模块来记录审计信息并在用户失败登录5次后禁止登录,包括 root 用户,同时要求等待300秒后才能再次尝试登录 | 访问控制 | 通用 | 使用pam_faillock.so 模块来记录审计信息并在用户失败登录5次后禁止登录,包括 root 用户,同时要求等待300秒后才能再次尝试登录 | |
503@uh@auth.*success.*default.*pam_unix.so@auth [success=1 default=bad] pam_unix.so@/etc/pam.d/password-auth | 配置PAM模块,当身份验证成功时,继续执行后续的PAM模块(success=1)。如果认证失败,则立即返回失败,不再继续尝试其他模块(default=bad)。该设置位于 /etc/pam.d/password-auth 文件中。 | 访问控制 | 通用 | 配置PAM模块,当身份验证成功时,继续执行后续的PAM模块(success=1)。如果认证失败,则立即返回失败,不再继续尝试其他模块(default=bad)。该设置位于 /etc/pam.d/password-auth 文件中。 | |
504@uh@auth.*required.*pam_faillock.so@auth required pam_faillock.so preauth audit deny=5 even_deny_root unlock_time=300@/etc/pam.d/password-auth | 使用pam_faillock.so 模块,在用户进行实际身份验证前对登录失败的尝试进行审计并限制,允许最多5次失败尝试,包括 root 用户,且要求等待300秒后才能再次尝试登录 | 访问控制 | 通用 | 使用pam_faillock.so 模块,在用户进行实际身份验证前对登录失败的尝试进行审计并限制,允许最多5次失败尝试,包括 root 用户,且要求等待300秒后才能再次尝试登录 | |
505@uh@auth.*sufficient.*pam_faillock.so@auth sufficient pam_faillock.so authsucc audit deny=5 even_deny_root unlock_time=300@/etc/pam.d/system-auth | 使用pam_faillock.so 模块来进行身份验证,允许登录成功的用户最多失败5次,包括 root 用户,拒绝登录后等待300秒才能再次尝试,同时对失败登录尝试进行审计(系统全局的PAM配置) | 访问控制 | 通用 | 使用pam_faillock.so 模块来进行身份验证,允许登录成功的用户最多失败5次,包括 root 用户,拒绝登录后等待300秒才能再次尝试,同时对失败登录尝试进行审计(系统全局的PAM配置) | |
506@uh@auth.*default.*pam_faillock.so@auth [default=die] pam_faillock.so authfail audit deny=5 even_deny_root unlock_time=300@/etc/pam.d/system-auth | 使用pam_faillock.so 模块,当登录认证失败时,触发失败锁定。若登录失败次数达到5次(deny=5),即使是 root 用户也会被拒绝登录,并且必须等待300秒(unlock_time=300)才能再次尝试登录。同时,记录审计信息(audit),确保安全事件被追踪。此配置位于 /etc/pam.d/system-auth 文件中。 | 访问控制 | 通用 | 使用pam_faillock.so 模块,当登录认证失败时,触发失败锁定。若登录失败次数达到5次(deny=5),即使是 root 用户也会被拒绝登录,并且必须等待300秒(unlock_time=300)才能再次尝试登录。同时,记录审计信息(audit),确保安全事件被追踪。此配置位于 /etc/pam.d/system-auth 文件中。 | |
507@uh@auth.*success.*default.*pam_unix.so@auth [success=1 default=bad] pam_unix.so@/etc/pam.d/system-auth | 如果pam_unix.so 模块成功(即用户提供的用户名和密码是有效的),则继续执行后续的 PAM 模块;但如果 pam_unix.so 模块失败,则立即返回失败,不再继续尝试其他模块(系统全局的PAM配置) | 访问控制 | 通用 | 如果pam_unix.so 模块成功(即用户提供的用户名和密码是有效的),则继续执行后续的 PAM 模块;但如果 pam_unix.so 模块失败,则立即返回失败,不再继续尝试其他模块 | |
508@uh@auth.*required.*pam_faillock.so@auth required pam_faillock.so preauth audit deny=5 even_deny_root unlock_time=300@/etc/pam.d/system-auth | 使用pam_faillock.so 模块,在用户进行实际身份验证前对登录失败的尝试进行审计并限制,允许最多5次失败尝试,包括 root 用户,且要求等待300秒后才能再次尝试登录(系统全局的PAM配置) | 访问控制 | 通用 | 使用pam_faillock.so 模块,在用户进行实际身份验证前对登录失败的尝试进行审计并限制,允许最多5次失败尝试,包括 root 用户,且要求等待300秒后才能再次尝试登录(系统全局的PAM配置) | |
509@uh@auth.*pam_listfile.so.*@auth required pam_listfile.so item=user onerr=succeed sense=deny file=/etc/login.user.deny@/etc/pam.d/system-auth | 使用pam_listfile.so 模块,允许登录用户除非其用户名在 /etc/login.user.deny 文件中列出,以实现用户名的访问控制(系统全局的PAM配置) | 访问控制 | 通用 | 使用pam_listfile.so 模块,允许登录用户除非其用户名在 /etc/login.user.deny 文件中列出,以实现用户名的访问控制 | |
510@uh@auth.*pam_listfile.so.*@auth required pam_listfile.so item=user onerr=succeed sense=deny file=/etc/login.user.deny@/etc/pam.d/password-auth | 使用pam_listfile.so 模块,允许登录用户除非其用户名在 /etc/login.user.deny 文件中列出,以实现用户名的访问控制 | 访问控制 | 通用 | 使用pam_listfile.so 模块,允许登录用户除非其用户名在 /etc/login.user.deny 文件中列出,以实现用户名的访问控制 | |
700@ucm@dconf update | 更新系统的dconf 配置数据库,确保配置更改能够生效 | 系统配置 | 通用 | 更新系统的dconf 配置数据库,确保配置更改能够生效 | |
701@ucm@sysctl -p | 加载和应用通过修改/etc/sysctl.conf 文件定义的系统内核参数设置 | 系统配置 | 通用 | 加载并使/etc/sysctl.conf文件中的配置生效 | |
702@ucm@passwd -l daemon | 锁定daemon用户的密码 | 系统配置 | 通用 | 锁定daemon用户的密码,锁定后无法使用密码登录 | |
703@ucm@passwd -l bin | 锁定bin用户的密码 | 系统配置 | 通用 | 锁定bin用户的密码,锁定后无法使用密码登录 | |
704@ucm@passwd -l adm | 锁定adm用户的密码 | 系统配置 | 通用 | 锁定adm用户的密码,锁定后无法使用密码登录 | |
705@ucm@passwd -l lp | 锁定lp用户的密码 | 系统配置 | 通用 | 锁定lp用户的密码,锁定后无法使用密码登录 | |
706@ucm@passwd -l nobody | 锁定nobody用户的密码 | 系统配置 | 通用 | 锁定nobody用户的密码,锁定后无法使用密码登录 | |
707@ucm@source /etc/profile | 重新执行/etc/profile文件中的配置 | 系统配置 | 通用 | 重新执行/etc/profile文件中的配置 | |
708@ucm@touch /etc/login.user.deny | 添加/etc/login.user.deny文件 | 系统配置 | 通用 | /etc/login.user.deny文件被用来存储一组用户名,这些用户名是不允许登录到系统的 | |
800@usys@sshd.service@restart | 重启sshd服务 | 系统配置 | 通用 | 加载并使sshd相关配置生效 |
No comments to display
No comments to display